パスワードの設定をより厳密にしたい場合や、設定した期間ログインしなかったユーザーを削除したいときに設定します。
今あるパスワード設定をより厳密にしたいときに有効にします。
管理者パスワードの設定を変更します。
入力するパスワードの文字数を設定します。
パスワードを設定するときは、数字、アルファベットの大文字、小文字、記号をそれぞれ最低1つ以上含むか設定します。
入力できる文字は半角文字で以下のとおりです。
変更前に設定したパスワードと変更後のパスワードが同じでないか確認し、同じ場合は登録できないようにします。(ただし、パスワード長が0の場合、この設定は使用できません。)
ユーザーパスワードの設定を変更します。
入力するパスワードの文字数を設定します。
パスワードを設定するときは、数字、アルファベットの大文字、小文字、記号をそれぞれ最低1つ以上含むか設定します。
入力できる文字は半角文字で以下のとおりです。
変更前に設定したパスワードと変更後のパスワードが同じでないか確認し、同じ場合は登録できないようにします。(ただし、パスワード長が0の場合、この設定は使用できません。)
設定した期間に本機のログインがなかったユーザーを本機のユーザーリストより削除します。
一度削除したユーザーアカウント(ログイン名)の再登録を禁止します。一定期間再登録を禁止することや期間を設けずに禁止することができます。
設定を有効にしたあと、期間で再登録の禁止期間を設定します。無期限を選択すると、期間を設けずに再登録の禁止が設定できます。
認証設定の[ログイン名の大文字/小文字を区別する]が有効の場合、大文字/小文字を区別して判定します。無効の場合は区別せずに判別します。
例:削除したログイン名:ABC、登録しようするログイン名:Abc
認証設定の[ログイン名の大文字/小文字を区別する]が有効の場合、bcが小文字のためAbcのログイン名は登録できます。無効の場合、Abcは登録できません。
Webサーバーにアクセスするとき、必ずログイン画面を表示させてログインしてから設定するようにします。
ユーザーパスワードと管理者パスワードを変更します。
パスワードを変更するときは新しいパスワードを必ず覚えておいてください。
ホールドプリント以外のプリンタージョブをキャンセルしたり、すべてのプリンタージョブを強制的にホールドする設定を行うことができます。
[プリンタージョブを制限する]をONにすると、以下の設定ができます。
| 項目 | 設定内容 |
|---|---|
|
利用する機能 |
プリンタージョブを制限する際の機能として、ドキュメンファイリングまたはプリントリリースを指定します。 ドキュメンファイリングを指定し、制限動作で[強制的にリテンションする]の場合は、プリンタードライバーでドキュメンファイリングを指定しなくても、ドキュメンファイリングに保存されます。 また、プリントリリースを指定した場合は、プリンタードライバーでプリントリリースを指定しなくても、プリントリリースに保存されます。 |
|
制限動作 |
利用する機能がドキュメンファイリングの場合に、[強制的にリテンションする]または[ホールド以外のジョブを禁止する]を指定します。 [ホールド以外のジョブを禁止する]を指定した場合、プリンタードライバーでドキュメンファイリングを指定していないプリンタージョブはジョブキャンセルされます。 |
紙づまりなどが原因でジョブが中断している場合、「自動削除するまでの時間」で設定した時間が経過後、自動的にジョブを削除します。
ジョブの停止後からジョブを自動削除する時間を設定します。
外部のサイトから本機にリクエスト受信があったときに、その受信を拒否します。
本機の起動時に、ファームウェアを検査し、破損が発見された場合は、自動的に破損前の状態に復旧します。
デフォルト管理者がログイン時に表示されます。本機でセキュリティーポリシーを適用するかを設定します。
強制アクセス制御を行うかを設定します。設定されると、本機の内部にあるすべてのファイルに対するアクセスが強制的に制御の対象となります。
ジョブ状況画面の完了画面の表示/非表示を設定します。
ジョブ状況で表示する内容を設定します。プリントでは、ファイル名の表示、非表示を設定できます。
ファクス/イメージ送信では、宛先の表示、非表示を設定できます。
システムで使用する主要な各種ポートについて、使用の禁止/許可とポート番号を設定して、[登録]キーをタップします。
設定できるポートは次のとおりです。
| サーバーポート | 工場出荷時 | クライアントポート | 工場出荷時 | ||
|---|---|---|---|---|---|
| ポート番号 | 有効/無効 | ポート番号 | 有効/無効 | ||
|
HTTP |
80 |
有効 |
HTTP |
有効 |
|
|
HTTPS |
443 |
有効 |
HTTPS |
有効 |
|
|
FTPプリント |
21 |
有効 |
FTP |
有効 |
|
|
Rawプリント |
9100 |
有効 |
FTPS |
有効 |
|
|
LPD |
515 |
有効 |
SMTP |
有効 |
|
|
IPP |
631 |
有効 |
SMTP-SSL/TLS |
有効 |
|
|
IPP-SSL/TLS |
443 |
無効 |
POP3 |
有効 |
|
|
連結出力(受信) |
50001 |
有効 |
POP3-SSL/TLS |
有効 |
|
|
リモートPCスキャン |
52000 |
有効 |
SNMP-TRAP |
162 |
有効 |
|
リモートオペレーションパネル |
5900 |
有効 |
ジョブ終了通知 |
有効 |
|
|
SNMPD |
161 |
有効 |
LDAP |
有効 |
|
|
SMB |
無効 |
LDAP-SSL/TLS |
有効 |
||
|
SMTP |
有効 |
SMB |
有効 |
||
|
WSD |
有効 |
SNTP |
有効 |
||
|
プリントリリース |
53000 |
有効 |
mDNS |
有効 |
|
|
Sharp OSA (拡張プラットホーム) |
連結出力(送信) |
有効 |
|||
|
10080 |
有効 |
データバックアップ(送信) |
有効 |
|
|
1443 |
有効 |
プリントリリース |
有効 |
|
|
IPP INFRA |
有効 |
||||
|
syslog |
514 |
有効 |
|||
|
syslog-SSL/TLS |
6514 |
有効 |
|||
ネットワークから本機への不正アクセスを防ぐため、IPアドレスまたはMACアドレスによるフィルタリングが設定できます。
IPアドレスフィルタまたはMACアドレスフィルタを設定して、[登録]キーをタップします。
IPアドレスを設定します。
設定したIPアドレスからの本機へのアクセスを許可する、もしくはアクセス拒否を設定できます。
MACアドレスを設定します。
設定したMACアドレスからの本機へのアクセスを許可します。
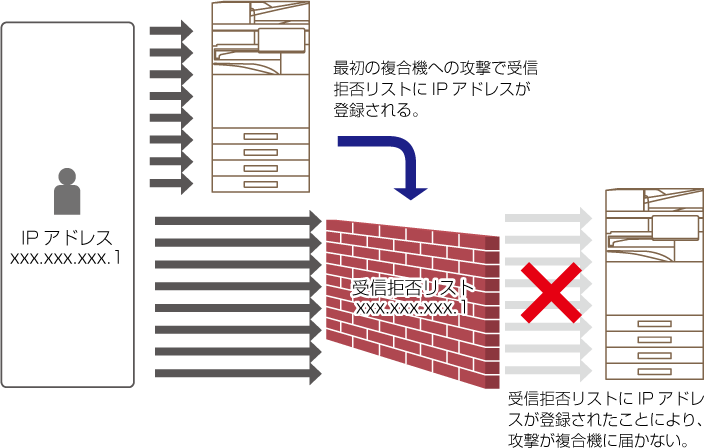
ネットワークを通して複合機を攻撃する通信を一部禁止することで、複合機を守ります。
同一のIPアドレスから設定した期間内で設定した回数以上の通信が複合機にあったとき、そのIPアドレスからの通信を禁止します。
通信を禁止されたIPアドレスは監査ログに記録され、受信拒否リストとして登録されます。
また、E-mailアラートアドレスリスト1、2とE-mailアラートディーラーアドレスリストにもメールで送信します。
受信拒否リストからのIPアドレスの削除も監査ログに記録されます。
受信拒否リストに登録できるIPアドレスは最大100件で、100件に達すると、外部からの複合機の接続要求は受け付けなくなります。
| 項目 | 設定内容 |
|---|---|
|
IPアドレス |
受信拒否しているIPアドレスを表示します。初期設定は"OFF"です。 |
|
受信拒否開始時間 |
受信拒否を開始した日時を表示します。 |
|
総数 |
受信拒否リストに登録された数を表示します。
|
ウイルス検知キット装着時に設定できます。ウイルスの検知の設定を行います。
ウイルススキャン機能を使用するかを設定します。
本機の入出力データが発生したときに、該当のデータをウイルススキャンします。
指定した日時にウイルススキャンします。
ウイルススキャンをすぐに行いたいときに実行します。
ウイルススキャンするスケジュールを設定します。
有効にすると毎日ウイルススキャンを実行します。
(開始時刻)
スキャンを開始する時刻を設定します。
有効にすると毎週、設定した曜日、時刻にウイルススキャンを実行します。
(実施曜日)
スキャンを開始する曜日を設定します。
有効にすると設定した日、時刻にウイルススキャンを実行します。
(実施日)
スキャンを開始する日を設定します。
存在しない日がある月(例えば31を設定した場合の2月や4月など)は、月末に実行します。
ウイルススキャンを行うデータを選択します。
ウイルススキャンの定義ファイルをすぐにアップデートしたいときに実行します。
ネットワーク上のデータ送受信にSSL/TLS通信を適用します。
SSL/TLSとは、ネットワーク上で情報を暗号化して送受信することができるプロトコルです。 データを暗号化し、重要な情報などを安全に送受信します。
以下のそれぞれのプロトコルで設定します。
SSL/TLS通信に必要な証明書の状態を表示します。証明書を導入する場合は[選択]キーをクリックします。
機器証明書が導入されている場合、[表示]キーをクリックすると、証明書情報が表示されます。
[選択]キーをクリックすると、既に登録された機器証明書が表示されますので、その中から選択します。
E-mail送信スキャンにおいて、S/MIMEを使用するかを設定します。
S/MIMEを使っての送信に必要な証明書の状態を表示します。証明書を導入する場合は、[選択]キーをクリックします。
電子署名の使用を設定します。
電子署名のアルゴリズムを設定します。
暗号化の使用を設定します。
暗号化で使用する方式を選択します。
暗号化できない宛先の送信を禁止します。
機器証明書が導入されている場合、[表示]キーをクリックすると、証明書情報が表示されます。
[選択]キーをクリックすると、既に登録された機器証明書が表示されますので、その中から選択します。
ネットワーク上のデータ送受信にIPsecを適用します。
IPsecを適用すると、IPのパケットを暗号化するためWebブラウザーなどの上位のアプリケーションを意識することなく、 データを安全に送受信します。
有効にするときには以下の点にご注意ください。
IPsecを使用して通信するかを設定します。
IKEv1で使用される事前共有キーを入力します。
SAライフタイムを設定します。
SAライフタイムのサイズを設定します。
IKEライフタイムを設定します。
登録されたIPsecのルールが表示されます。
[追加]キーをクリックすることで、新しくルールを登録することができます。
ルールを削除したいときは、削除したいルールを選択し、[削除]キーをクリックします。
IPsecルールの名称を入力します。
優先度を設定します。
すでにルールが登録されていて、今回作成するルールに近いルールがある場合、そのルールをベースにしてルールを作成することができます。
本機で使用するIPアドレスの種類と、ポート番号(IPv6の場合はポート番号/プレフィックス長)を設定します。
送信先のIPアドレスの種類と、ポート番号(IPv6の場合はポート番号/プレフィックス長)を設定します。
使用するプロトコルを設定します。
IPsecで使用するフィルターを設定します。
IPsecで使用する認証について設定します。
ESPの認証を使用するときに設定します。
ESPを使用していない通信を許可するかどうかを設定します。
AHの認証を使用するときに設定します。
AHを使用していない通信を許可するかどうかを設定します。
送受信したすべてのイメージデータ(ファクス送受信/E-mail送信など)を、任意の宛先に転送します。
| リスト名 | 設定内容 |
|---|---|
|
転送先の設定(送信データ) |
|
|
送信データ転送 |
送信データを転送する場合に設定します。
|
|
E-mail/共有フォルダー/FTP/ デスクトップ |
送信したイメージデータの転送方法を選択します。選択後転送先をアドレス帳から選択します。 E-mailは直接入力もできます。
|
|
設定解除 |
転送先の設定を解除します。 |
|
フォーマット |
転送するときのフォーマットを選択します。 |
|
転送先の設定(受信データ) |
|
|
受信データ転送 |
受信データを転送する場合に設定します。
|
|
E-mail/共有フォルダー/FTP/ デスクトップ |
受信したイメージデータの転送方法を選択します。選択後転送先をアドレス帳から選択します。 E-mailは直接入力もできます。
|
|
設定解除 |
転送先の設定を解除します。 |
|
フォーマット |
転送するときのフォーマットを選択します。
|
地紋印字の設定をします。
地紋印字を設定すると、出力紙の背景に設定した文字が浮かび上がるため、不正コピーを抑止する効果があります。
| 項目 | 設定内容 |
|---|---|
|
地紋印字設定 |
地紋印字を使用するときに設定します。
|
|
濃度 |
濃度を設定します。
|
|
文字サイズ |
文字サイズを設定します。
|
|
角度 |
文字の角度を設定します。
|
|
フォントスタイル |
標準または斜体を設定します。
|
|
カモフラージュパターン |
カモフラージュパターンを設定します。
|
|
印字方法 |
文字の表示方法を選択します。
|
| 項目 | 設定内容 |
|---|---|
|
定型文字 |
あらかじめ用意した文字を選択します。 次の文字を選択します。
|
|
定型文 |
登録済みの文字列を選択します。 [直接入力]が有効なときは、無効になります。
|
|
各情報の印字 |
下記の情報を同時に印字するかどうかを設定します。
|
|
直接入力の禁止 |
各モードで地紋印字の印字文字を直接入力を可能とするかどうかを設定します。
|
文字のコントラストを設定します。
ブラックの色を9段階で設定します。
自分が作成した印字文字を登録します。1~30まで登録します。
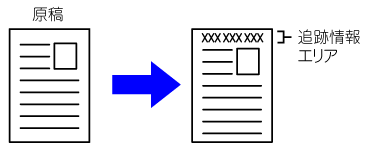
コピーやプリントなどのジョブ実行時に追跡情報を出力紙の上部または下部に印字します。
不正防止のため、あらかじめ設定した追跡可能な情報を強制的に印字します。
| 項目 | 設定内容 |
|---|---|
|
追跡情報印字設定 |
追跡情報を印字するときに設定します。
|
|
印字情報 |
下記の情報を印字します。
|
|
印字位置 |
用紙の印字位置を設定します。
|
|
文字サイズ |
印字する文字のサイズを設定します。
|
|
印字するジョブの選択 |
追跡情報を印字するジョブを設定します。
|
セキュリティ機能、設定に関する各種イベントのログを生成、保存します。
監査ログは英語で生成・記録されます。ただし、ファイル名等外部から入力される設定値については入力されたまま保存します。
ストレージに保存した監査ログは、管理者によるTSVファイル形式でのPCへのエクスポートが可能です。
監査ログの保存は内部ストレージまたは外部サーバーのいずれかを選択できます。
監査ログの設定は次の手順で行います。
「設定(管理者)」の[システム設定]→[セキュリティ設定]→[監査ログ]
設定の登録、表示の更新、監査ログの有効・無効を選択します。
監査ログのストレージ・送信設定は次の手順で行います。
「設定(管理者)」の[システム設定]→[セキュリティ設定]→[監査ログ]→[ストレージ/送信設定]
保存と送信の設定を登録します。
監査ログの保存・削除は次の手順で行います。
「設定(管理者)」の[システム設定]→[セキュリティ設定]→[監査ログ]→[監査ログの保存/削除]
保存・削除を選択します。
監査ログの保存先が外部サーバーに設定されている場合、外部サーバーへの送信が成功するまでの間、監査ログは内部ストレージ内にあらかじめ確保されているバッファ領域に一時保存されます。
| イベント名 | 日時 ※1 |
操作 I/F ※2 |
ログイン名 | 結果 ※3 |
追加情報 |
|---|---|---|---|---|---|
|
監査の起動 |
○ |
N/A |
N/A |
○ |
起動の理由 通常起動時:主電源ON、パネルSW押下、再起動、タイマー、FAX、ネットワーク、排紙トレイFAX用紙除去、その他 その他:セキュリティ消去 |
|
監査の終了 |
○ |
N/A |
N/A |
○ |
N/A |
|
ジョブの終了 (Job Completion) |
○ |
○ |
ジョブ所有者 (システムの場合はSYSTEM) |
○ |
終了したジョブ名 |
|
識別認証の成功 (I&A Success) |
○ |
○ |
ログイン名として入力された文字列 |
N/A |
ログイン元のIPアドレス 操作パネルの場合は127.0.0.1 |
|
識別認証の失敗 |
○ |
○ |
ログイン名として入力された文字列 |
N/A |
ログイン元のIPアドレス 操作パネルの場合は127.0.0.1 |
|
ログインセッションの終了 (Login Terminated) |
○ |
○ |
ログイン名として入力された文字列 |
N/A |
能動的な終了/タイムアウト |
|
ユーザーの追加 |
○ |
○ |
追加を行った利用者 |
○ |
追加したログイン名 |
|
パスワードの変更 |
○ |
○ |
変更を行った利用者 |
○ |
パスワード変更された利用者のログイン名 |
|
ログイン名の変更 |
○ |
○ |
変更を行った利用者 |
○ |
変更後のログイン名 |
|
ユーザーの削除 |
○ |
○ |
削除を行った利用者 |
○ |
削除したログイン名(全ユーザー削除の場合はALL) |
|
権限グループの追加 |
○ |
○ |
追加を行った利用者 |
○ |
追加した権限グループ名 |
|
利用者の所属する権限グループの変更 |
○ |
○ |
変更を行った利用者 |
○ |
|
|
権限グループの設定の変更 |
○ |
○ |
変更を行った利用者 |
○ |
設定変更された権限 グループ名 |
| 使用枚数制限グループの追加 (Add Page Limit Group) |
○ |
○ |
追加した利用者 |
○ |
追加した使用枚数制限グループ名 |
| 使用枚数制限グループの削除 (Delete Page Limit Group) |
○ |
○ |
削除した利用者 |
○ |
削除した使用枚数制限グループ名 |
| 使用枚数制限グループの変更 (Change Page Limit Group Setting) |
○ |
○ |
設定変更した利用者 |
○ |
変更した使用枚数制限グループ名 |
|
時刻の変更 (Change Time Setting) |
○ |
○ |
変更を行った利用者 |
○ |
N/A |
|
設定値の変更 (Change Setting) |
○ |
○ |
変更を行った利用者 (AD のポリシー 適用の場合は“ByPolicy”) |
○ |
|
|
ファームウェアの復旧 (Firm Recovery) |
○ |
N/A |
N/A |
○ |
|
|
プログラム実行拒否 (Exec Rejection) |
○ |
N/A |
N/A |
○ |
ファームウェアもしくは組み込みOSAアプリの識別名 |
|
TLS、IPsec 通信の失敗 * 通信相手が監査サーバー以外 |
○ |
N/A |
通信を行っている利用者 |
N/A |
|
|
アドレス帳の更新 (Modify AddrBook) |
○ |
○ |
更新を行った利用者 |
○ |
|
|
ファームウェアアップデート (Firm Update) |
○ |
○ |
アップデートを行った利用者 |
○ |
|
|
侵入/攻撃の検知 (Intrusion/Attack Detected) |
○ |
N/A |
N/A |
○ |
|
|
遮断対象から解除 (Release Denied Addr) |
○ |
○ |
解除を行った利用者 |
○ |
解除されたIPアドレス |
|
Sharp OSA外部アカウント (Invoke EAM App) |
○ |
N/A |
N/A |
○ |
追加情報: Sharp OSA外部アカウントサーバーのIPアドレスとアプリケーション名 |
|
CSRF の試行 (CSRF Trial) |
○ |
Net |
N/A |
N/A |
攻撃元IP アドレス |
|
組み込みOSAアプリケーション (Enable eOSA pp) |
○ |
○ (ファームウェア更新時はN/A) |
有効化した利用者 (Application Portal からのインストールおよび更新時はデフォルト管理者、ファームウェア更新時はsystem) |
○ |
|
|
外部宛先へのスキャン送信 |
○ |
○ |
送信した利用者 |
○ |
送信先E-mailアドレス/IPアドレス/SMB フォルダーパス |
| Web プッシュプリント のファイルダウンロード (Web Push Print) |
○ |
○ |
機能の利用者 |
○ |
ファイルダウンロード元IPアドレス |
| サービス設定の変更 (Change Service Setting) |
○ |
○ |
変更した利用者 |
○ |
変更された設定項目と変更後の設定値 |
| サービスモードへの遷移 (Enter SIM) |
○ |
○ |
Service |
○ |
N/A |
| サービスモードの実行 (Execute SIM) |
○ |
○ |
Service |
○ |
変更後の設定値 |
| Sharp OSA外部アカウントユーザーの認証 (EAM User Auth) |
○ |
○ |
ログイン名として入力された文字列 |
○ |
N/A |
|
定時ウイルススキャンの実施 |
○ |
N/A |
N/A |
成功/失敗 |
失敗の場合、その理由
|
|
オンデマンドウイルススキャンの実施 (On-demand Virus Scan) |
○ |
Ope/Web |
スキャンの実施を要求した利用者 |
成功/失敗 |
失敗の場合、その理由
|
|
ウイルス検知 (Virus Detection) |
○ |
N/A |
N/A |
常に「成功」 |
以下のいずれか
データの識別名(ファイル名等取得可能な場合。不可能な場合N/A) ウイルスの識別名 |
|
自動パターンアップデート (Auto Pattern Update) |
○ |
N/A |
N/A |
成功/失敗 |
失敗した場合、その理由
|
|
オンデマンドパターンアップデート (On-demand Pattern Update) |
○ |
Ope/Web |
アップデートの実施を要求した利用者 |
成功/失敗 |
失敗した場合、その理由
|
|
設定値の変更 (Change Setting) |
○ |
○ |
設定値を変更した利用者 |
成功/失敗 |
Webページ(ウイルススキャン設定)の設定項目と設定値 |
※1 イベント発生日時がISO 8601 の拡張形式で表記されます。
※2 操作インターフェースとして、Ope/Web/Netのいずれかが表記されます。ただし、表中で“N/A” となっているものは、“N/A” と表記されます。
※3 イベント実施結果として、Success/Failure のいずれかが表記されます。
SCEP(Simple Certificate Enrollment Protocol)を使用して、機器証明書の発行や自動更新するための通信設定を行います。
証明書を発行する認証局のURLを指定します。
認証局との通信をタイムアウトする時間を設定します。設定した時間内に認証局から応答がないときは、接続を中止します。
認証局に接続する際に認証を必要とするかを設定します。
認証するときに使用するユーザー名を登録します。「認証」が有効のときに設定できます。
認証するときに使用するパスワードを登録します。「認証」が有効のときに設定できます。
機器証明書を自動で更新するときの設定を行います。
機器証明書を自動更新するときは、有効に設定します。
機器証明書の有効期限をむかえる前に機器証明書を自動で更新する日を設定します。機器証明書の有効期限の何日前を設定します。「自動更新する」が有効のときに設定できます。
認証局でパスワードが設定されている場合、機器証明書を発行するときに要求されるリクエストデータに含まれるチャレンジパスワードを入力します。
機器証明書/秘密鍵をインポートします。
機器証明書/秘密鍵をエクスポートします。
証明書の状態を表示します。
使用する名称を入力します。
所属する組織名称を入力します。
所属する部門名称を入力します。
市区町村を入力します。
都道府県名称を入力します。
サブジェクトの別名(SAN(Subject Alternative Name))を入力します。
国のコードを入力します。
送信者のE-mailアドレスを入力します。
証明書を開始日時を入力します。
証明書の有効期限を入力します。
証明書の情報を入力します。
使用する名称を入力します。
所属する組織名称を入力します。
サブジェクトの別名(SAN(Subject Alternative Name))を入力します。
送信者のE-mailアドレスを入力します。
使用する鍵のアルゴリズムを選択します。
「鍵のアルゴリズム」で[RSA]を選択したときに設定します。使用する鍵長を設定します。
「鍵のアルゴリズム」で[ECDSA]を選択したときに設定します。使用する鍵の種類を設定します。
認証局でパスワードが設定されている場合、機器証明書を発行するときに要求されるリクエストデータに含まれるチャレンジパスワードを入力します。
機器証明書の用途を設定します。
[実行]ボタンをクリックすると、設定した内容で機器証明書の発行要求を行います。
機器証明書を手動で更新するときに、[実行]ボタンをクリックします。
証明書をインポートします。
証明書の状態を表示します。
使用する名称を入力します。
所属する組織名称を入力します。
所属する部門名称を入力します。
市区町村を入力します。
都道府県名称を入力します。
サブジェクトの別名(SAN (Subject Alternative Name))を入力します。
国のコードを入力します。
送信者のE-mailアドレスを入力します。
証明書を開始日時を入力します。
証明書の有効期限を入力します。
証明書の情報を入力します。
証明書をインポートします。
証明書の状態を表示します。
Version 06a / bp70m65_usr_06a_ja
© SHARP CORPORATION